
Pour sécuriser ses données informatiques en voyage, il faut d’abord limiter les fichiers emportés, protéger les appareils et prévoir une sauvegarde récupérable. Le VPN vient ensuite : il protège une partie des échanges, mais ne résout ni le vol d’un téléphone ni l’ouverture d’un faux message. Quelques précautions avant le départ, des usages maîtrisés sur place et une vérification au retour réduisent les risques sans compliquer chaque déplacement.
Avant le départ, réduire ce qu’un incident pourrait exposer
En déplacement, les risques ne se limitent pas au piratage. Une sacoche oubliée, un écran visible dans le train ou un ordinateur confié à un tiers peuvent suffire à exposer des informations. L’objectif est donc double : empêcher les accès non autorisés et limiter les conséquences si un appareil disparaît.
Emporter uniquement les données nécessaires
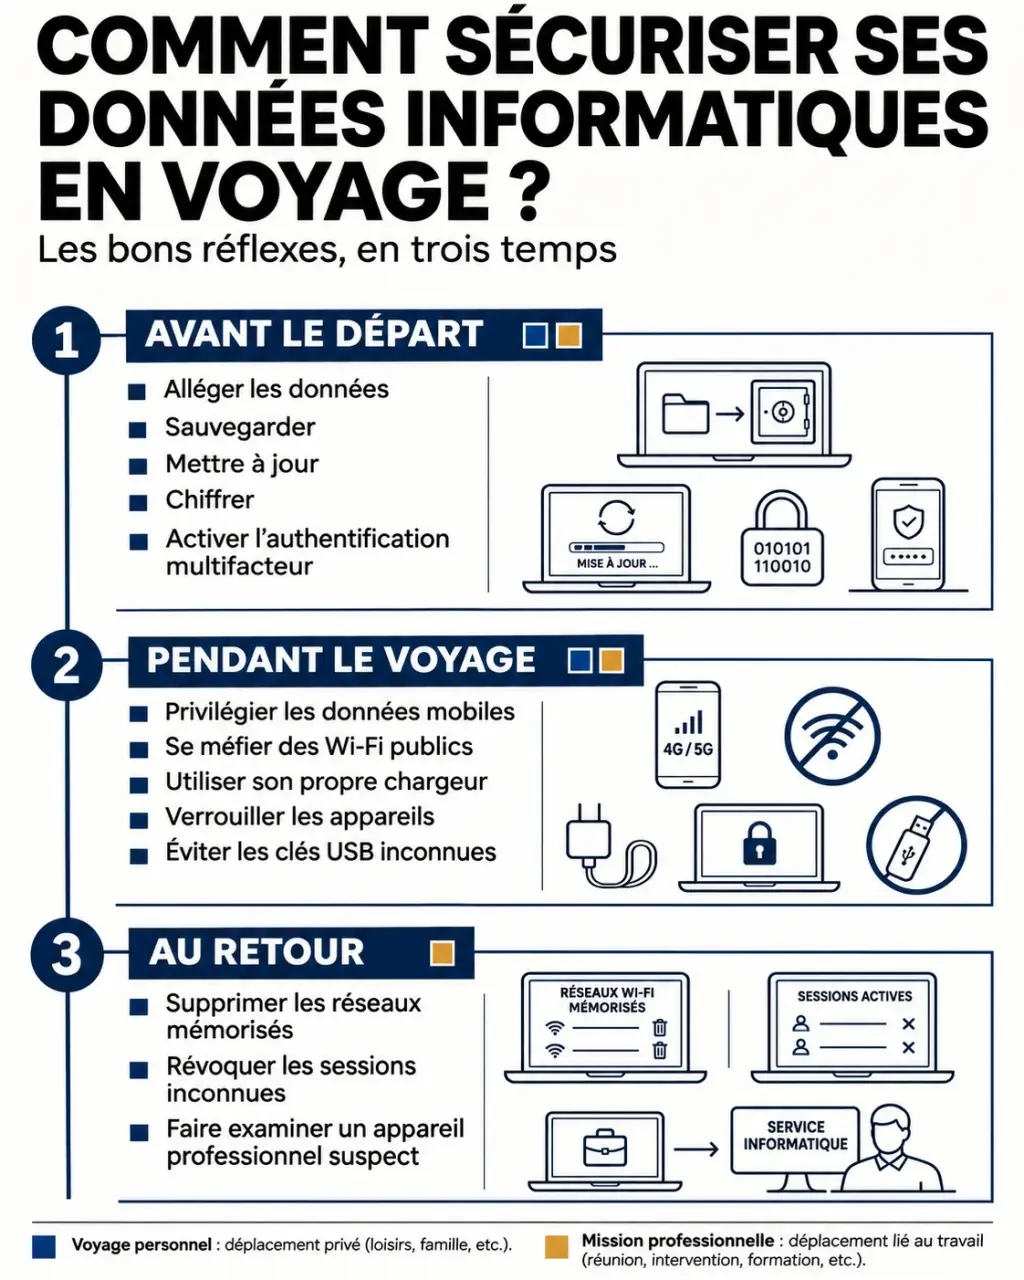
Triez les documents téléchargés, les pièces jointes et les dossiers synchronisés. Une réservation doit rester accessible hors connexion ; une archive de contrats clients n’a généralement pas besoin d’accompagner tout le séjour. Attention aux services cloud : supprimer un fichier synchronisé peut aussi le supprimer ailleurs. Vérifiez leur fonctionnement avant de faire le ménage.
Un appareil ancien porte une véritable patine numérique : réseaux mémorisés, sessions ouvertes, téléchargements oubliés, applications inutilisées. Cette accumulation invisible voyage avec vous. Avant de partir, examinez aussi ces traces, pas seulement le dossier « Documents ». Retirer un compte superflu ou une synchronisation automatique peut réduire davantage l’exposition que supprimer quelques fichiers visibles.
Préparer un appareil récupérable et difficile à ouvrir
- Installez les mises à jour du système, du navigateur et des applications.
- Effectuez une sauvegarde protégée, distincte de l’appareil transporté, puis vérifiez que vous pouvez récupérer un fichier.
- Activez le chiffrement de l’appareil et un verrouillage automatique rapide, avec un code ou mot de passe robuste.
- Activez l’authentification multifacteur sur les comptes importants, notamment la messagerie.
- Configurez la localisation et le verrouillage à distance, si disponibles.
Prévoyez un moyen de récupération qui ne dépend pas uniquement du téléphone emporté. Des codes de secours conservés en lieu sûr ou une clé physique séparée évitent qu’un vol bloque aussi l’accès à tous vos comptes. Le chiffrement protège les données stockées, mais ne rend pas confidentiel un appareil déjà déverrouillé.
Sur place, choisir sa connexion sans surestimer le VPN
Un réseau portant le nom de l’hôtel ou de l’aéroport n’est pas une preuve de confiance. Vérifiez son nom auprès du personnel et désactivez la connexion automatique aux réseaux Wi-Fi. Coupez également le Bluetooth et les fonctions de partage quand vous ne les utilisez pas.
| Connexion | Usage à privilégier | Limite à connaître |
|---|---|---|
| Données mobiles ou partage de connexion personnel | Premier choix lorsque la couverture et le forfait le permettent. | Ne protège pas contre un site frauduleux ou un appareil infecté. |
| Wi-Fi public avec VPN de confiance | Solution de repli, si le VPN est autorisé localement. | Le VPN ne sécurise pas les fichiers stockés ni tous les usages. |
| Wi-Fi public sans VPN | Limiter les usages sensibles et vérifier les connexions HTTPS. | Le réseau reste non maîtrisé ; ne contournez jamais une alerte de certificat. |
Un VPN chiffre le trafic entre votre appareil et son serveur. Il limite l’observation des échanges sur le réseau local, mais ne remplace ni les mises à jour ni la vigilance face au phishing. Une fausse page de connexion peut toujours récupérer les identifiants que vous lui fournissez. En entreprise, utilisez exclusivement la solution et les accès validés par le service informatique.
La prudence concerne aussi les accessoires. Rechargez avec votre propre adaptateur sur une prise électrique ou avec une batterie externe personnelle plutôt qu’avec un port USB public. Refusez les clés USB inconnues et évitez d’ouvrir vos comptes depuis un ordinateur en libre-service. Gardez vos appareils avec vous, verrouillez-les dès que vous vous éloignez et protégez l’écran des regards, éventuellement avec un filtre de confidentialité.
À l’étranger, adapter les précautions aux frontières et à la mission
Les règles relatives aux contrôles des appareils, au chiffrement et aux VPN varient selon les destinations. Avant de partir, consultez les recommandations du ministère de l’Europe et des Affaires étrangères. La checklist de la CNIL consacrée aux voyages hors de l’Union européenne et les conseils de l’ANSSI permettent également de préparer le déplacement.
Pour un particulier : limiter l’exposition sans improviser au contrôle
Renseignez-vous sur les applications éventuellement exigées à destination et limitez leurs autorisations au nécessaire. Un téléphone dédié peut être pertinent lorsque le voyage impose des usages que vous préférez séparer de votre vie numérique habituelle. Installer une sauvegarde complète sur cet appareil annulerait toutefois une grande partie du bénéfice recherché.
Lors d’un contrôle, respectez les obligations applicables et évitez toute manipulation précipitée destinée à dissimuler ou effacer des informations. En cas de difficulté, demandez les documents disponibles et contactez l’assistance consulaire selon la situation. Conservez ses coordonnées autrement que dans le seul téléphone emporté.
Pour une mission professionnelle : faire valider le dispositif
Les fichiers clients, informations financières, plans techniques ou données de recherche méritent une préparation avec le responsable informatique. Pour une mission sensible, un appareil dédié contenant peu de données est préférable. Les documents nécessaires peuvent être récupérés après les contrôles par un accès sécurisé approuvé par l’entreprise, avec des droits limités au besoin réel.
Cette organisation doit aussi prévoir les contacts d’urgence, les règles de transport et la conduite à tenir si le matériel échappe à votre surveillance. Un équipement fourni ou offert sur place ne doit pas être considéré comme fiable par défaut.
Perte, vol ou doute : agir dans le bon ordre
En cas d’incident, utilisez un autre appareil de confiance. Pour du matériel professionnel, prévenez immédiatement le responsable sécurité ou informatique : il pourra révoquer les accès et coordonner les démarches sans compromettre les vérifications nécessaires.
- Perte ou vol : tentez le verrouillage à distance, suspendez la ligne mobile si nécessaire et signalez le vol aux autorités locales. Ne cherchez pas à récupérer vous-même un appareil localisé dans un lieu inconnu.
- Compte compromis : changez son mot de passe, fermez les sessions actives et vérifiez les moyens de récupération. Sécurisez en priorité la messagerie, souvent utilisée pour réinitialiser les autres comptes.
- Appareil suspect : cessez les usages sensibles et déconnectez-le des réseaux. Ne saisissez pas de nouveaux mots de passe dessus.
- Saisie : notez les circonstances et avertissez l’entreprise, le cas échéant. N’engagez pas d’effacement à distance sans vérifier le cadre légal et les consignes applicables.
L’effacement à distance dépend de la configuration et de la possibilité pour l’appareil de recevoir la commande : ce n’est pas une garantie immédiate. Pour obtenir une aide adaptée à un incident numérique, Cybermalveillance.gouv.fr constitue également un point de repère.
Au retour, fermer les accès temporaires et vérifier le matériel
Supprimez les réseaux Wi-Fi mémorisés pendant le séjour et les applications devenues inutiles. Sauvegardez les nouveaux documents, puis retirez les copies temporaires sensibles. Vérifiez les connexions récentes à vos comptes et révoquez les sessions inconnues. Changez les mots de passe exposés, réutilisés ou saisis sur un appareil douteux.
Un appareil professionnel saisi, laissé sans surveillance ou présentant un comportement inhabituel ne doit pas retrouver directement le réseau de l’entreprise. Faites-le examiner par le service informatique : une analyse antivirus et anti-logiciel espion peut être nécessaire, voire une réinstallation selon le risque. L’absence d’alerte ne prouve pas à elle seule l’absence de compromission.
Pour le prochain départ, retenez cette séquence : sauvegarder et alléger avant, maîtriser les connexions et surveiller le matériel pendant, vérifier et retirer les accès temporaires après. Cette routine protège autant la confidentialité des informations que votre capacité à les récupérer en cas d’imprévu.
